你以為個人資料交給大公司就穩妥?日本最大財經媒體日經新聞社與最大電訊商 NTT Docomo,在 10 月 4 日同日公布私隱事故:一個被人入侵,一個在未經同意下將用戶資料送去 Google。
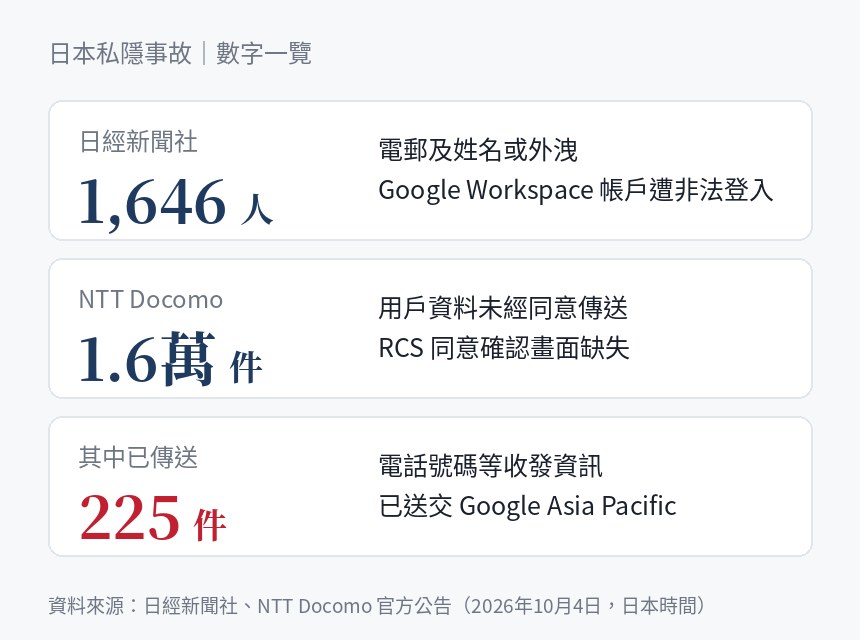
日經指,社員業務用的 Google Workspace(即企業版 Gmail、雲端硬碟等辦公軟件)帳戶,今年 7 月下旬起遭外部非法登入,直至 8 月上旬經美國 Google 通知才發現,入侵者潛伏超過一星期。可能外洩的是 1646 人的電郵地址與姓名,暫未確認有否二次受害,而入侵手法官方至今未有公布。
Docomo 的一單性質更值得留意。9 月 17 至 25 日經門市以 MNP 轉台新簽約的用戶,由於門市系統出錯,應顯示的重要事項說明及資料同意確認畫面沒有顯示,約 1.6 萬件用戶資料在未經同意下變成可用 RCS 狀態。RCS 是 SMS 的後繼服務,以電話號碼收發相片與影片。其中 225 件已有實際收發,電話號碼等資料已傳送至 Google Asia Pacific。
Docomo 強調訊息內容經過加密,Google 無法閱覽,但誰聯絡誰、何時聯絡等 metadata 已經送出。使用 RCS 的代價,就是通訊紀錄要經 Google 處理。Docomo 並非初犯,早前曾將 34 萬用戶電話號碼在未經同意下交給 Amazon,同樣是同意程序出問題。
9 月 17 至 25 日曾經 Docomo 門市轉台的用戶,應留意 Docomo 由 10 月 4 日起的個別聯絡。對香港讀者而言,Google Workspace 在本地企業相當普及,日經事件證明大型機構也要靠 Google 通知才發現入侵,值得檢查異常登入警示與多重認證是否已經開啟。

