คิดว่าการมอบข้อมูลส่วนตัวให้บริษัทใหญ่แล้วจะปลอดภัยเสมอหรือ? สื่อการเงินรายใหญ่ของญี่ปุ่น นิคเคอิ (Nikkei) และผู้ให้บริการโทรคมนาคมรายใหญ๋ NTT Docomo ประกาศเหตุละเมิดความเป็นส่วนตัวพร้อมกันในวันที่ 4 ตุลาคม 2569: แห่งหนึ่งถูกบุกรุกทางออนไลน์ อีกแห่งส่งข้อมูลผู้ใช้ไปยัง Google โดยไม่ได้รับความยินยอม
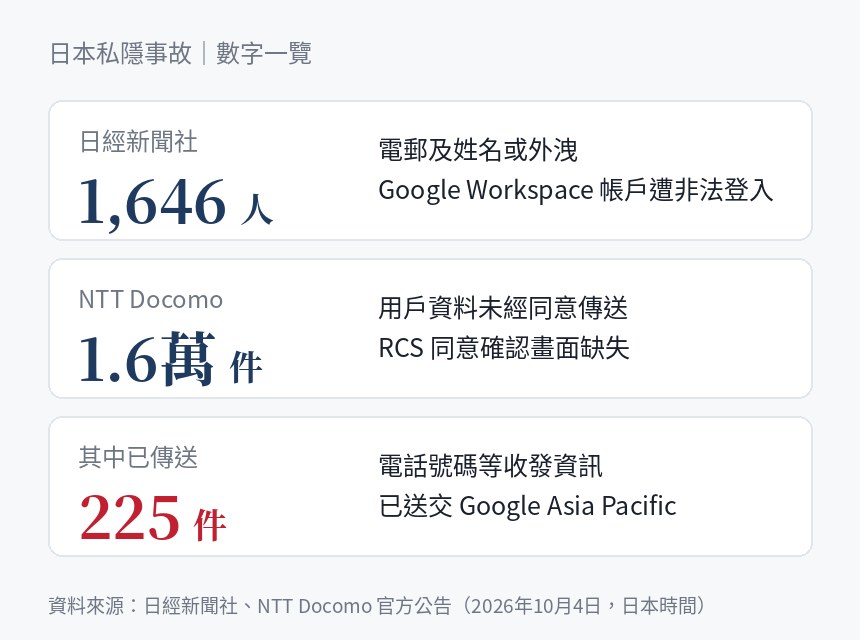
นิคเคอิระบุว่า บัญชี Google Workspace ของพนักงานที่ใช้ทำงาน (ซึ่งหมายรวมถึง Gmail แบบองค์กรและ Google Drive) ถูกเข้าถึงโดยไม่ได้รับอนุญาตตั้งแต่ปลายเดือนกรกฎาคม 2569 จนกระทั่งต้นเดือนสิงหาคม 2569 จึงได้รับแจ้งจาก Google ในสหรัฐอเมริกาและเพิ่งทราบการบุกรุก โดยผู้โจมตีแฝงตัวอยู่มากกว่าหนึ่งสัปดาห์ ดาต้าที่อาจรั่วไหลประกอบด้วยที่อยู่อีเมลและชื่อของพนักงานจำนวน 1,646 คน ขณะนี้ยังไม่ยืนยันว่ามีการนำข้อมูลไปใช้ก่อให้เกิดความเสียหายเพิ่มเติมหรือไม่ และบริษัทยังไม่ได้เปิดเผยวิธีการเข้าถึงบัญชี
เหตุการณ์ของ Docomo มีลักษณะที่ควรจับตามองเป็นพิเศษ ระหว่างวันที่ 17–25 กันยายน 2569 ผู้ใช้ที่ย้ายค่ายด้วย MNP และทำสัญญาใหม่ผ่านหน้าร้านบางแห่ง พบว่าหน้าจอแสดงคำชี้แจงข้อมูลสำคัญและการยืนยันความยินยอมซึ่งควรปรากฏในระบบหน้าร้านนั้นไม่แสดงขึ้น เนื่องจากข้อผิดพลาดของระบบ ทำให้ข้อมูลของผู้ใช้ประมาณ 16,000 รายกลายเป็นสถานะที่รองรับ RCS ได้โดยไม่ได้รับความยินยอม RCS เป็นบริการถัดจาก SMS ที่ส่งรูปภาพและวิดีโอผ่านหมายเลขโทรศัพท์ ในจำนวนนี้ 225 รายมีกิจกรรมรับ-ส่งจริง ข้อมูลหมายเลขโทรศัพท์และข้อมูลที่เกี่ยวข้องถูกส่งไปยัง Google Asia Pacific
Docomo ยืนยันว่าข้อความเนื้อหาในการส่งผ่าน RCS ถูกเข้ารหัส จึงทำให้ Google ไม่สามารถอ่านเนื้อหาข้อความได้ แต่ข้อมูลเมตา (เช่น ใครติดต่อใครและเวลาในการติดต่อ) ถูกส่งออกไปแล้ว การใช้ RCS จึงแลกมาด้วยการที่บันทึกการสื่อสารบางส่วนต้องผ่านการประมวลผลของ Google นอกจากนี้ Docomo ไม่ใช่ผู้กระทำผิดครั้งแรกที่มีปัญหาเรื่องขั้นตอนการยินยอมก่อนหน้านี้บริษัทเคยส่งหมายเลขโทรศัพท์ของลูกค้าจำนวน 340,000 หมายเลขให้กับ Amazon โดยไม่ได้รับความยินยอมเช่นกัน
ผู้ที่ไปย้ายค่ายที่หน้าร้าน Docomo ระหว่างวันที่ 17–25 กันยายน 2569 ควรสังเกตว่าบริษัทจะติดต่อผู้ใช้เป็นรายกรณีตั้งแต่วันที่ 4 ตุลาคม 2569 เป็นต้นไป สำหรับผู้อ่านไทยที่ใช้ Google Workspace ในองค์กร ควรถือเป็นสัญญาณเตือนว่าแม้แต่หน่วยงานขนาดใหญ่ก็อาจต้องรอการแจ้งเตือนจาก Google จึงจะทราบว่ามีการเข้าถึงที่ผิดปกติ จึงควรตรวจสอบบันทึกการล็อกอินที่ผิดปกติและยืนยันว่าได้เปิดใช้การยืนยันตัวตนแบบหลายปัจจัยแล้ว