隐私事故在10月4日公开,日本最大财经媒体日本经济新闻社与电信商NTT Docomo同时通报用户资料异常。
日本经济新闻社表示,其用于员工办公的Google Workspace账号在7月下旬起遭到外部非法登录。经谷歌在8月上旬通知后才发现,入侵者潜伏超过一周,可能外泄1646名相关电邮地址与姓名。
NTT Docomo的事件发生在9月17日至25日,门市系统错误导致新签转台用户的同意确认画面未能正常显示。约1.6万条用户资料在未经同意下被变更为可用RCS状态,其中225例已有实际收发,电话号码等元数据被传送至Google Asia Pacific。
Docomo强调消息内容经过加密,谷歌无法读取具体讯息,但通话双方、时间等metadata已被传出。Docomo并非首次发生同类问题,早前曾因同意程序出错,在未经许可情况下将34万名用户电话号码提供给Amazon。
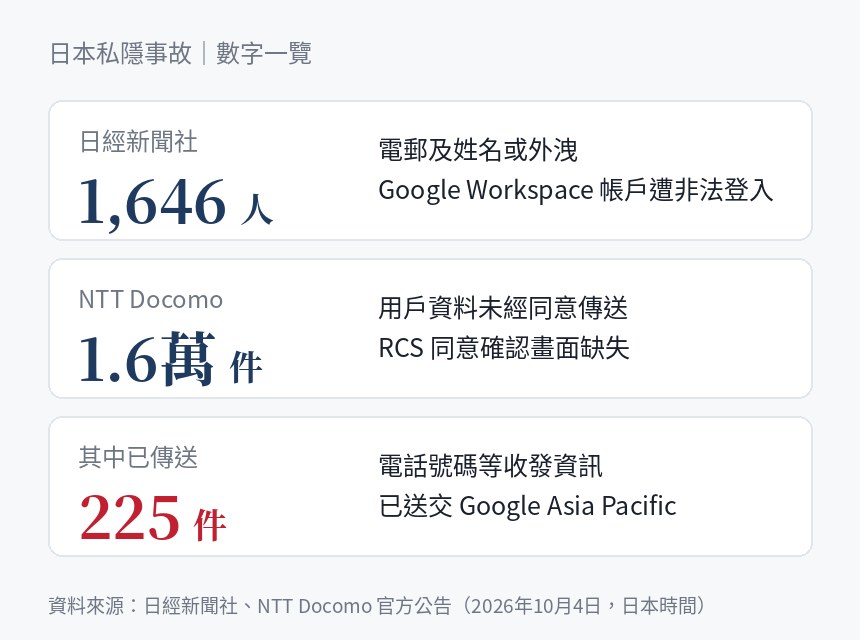
事件提示,Google Workspace在本地企业中广泛使用,日经事件显示即便是大型机构,也可能依赖谷歌通知才发现异常登录。建议企业检查异常登录警示,并确认多重认证是否已启用。
隐私事故的影响与启示
首要教训,企业不能只依赖第三方平台被动通知。应建立本地化的异常检测与响应流程,定期演练账号被入侵的处置手续。
对个人用户,若使用Google Workspace账户或通过门市办理MNP转台,务必核查是否收到运营商的明确同意提示。Docomo受影响期间的用户,应留意公司自10月4日起的个别联系通知。
如何自检与防护
检查登录记录,企业与个人都应查阅近期登录日志与安全警示,发现异常立即更改密码并评估权限暴露范围。启用多重认证,可显著降低远程帐号被攻破的风险。
关注元数据风险,即便消息内容被加密,通话对象、时间、频率等metadata仍具敏感性。企业与用户应评估是否需要限制第三方服务对元数据的存取权限。
对受影响用户的建议,若收到运营商通知,请按照指引核实账户设置,必要时变更联系方式或开启更严格的隐私选项。同时监测可疑短信或账号活动。
9月17日至25日在NTT Docomo门市办理转台的用户,应留意Docomo自10月4日起的个别联系。企业应以此为警醒,加紧信息安全与用户同意流程的治理。
