個人情報漏えいが疑われる事案で、日本経済新聞社とNTTドコモは10月4日に同日、別々のプライバシー事故を公表した。個人情報漏えいは組織の規模に関係なく起こり得る事実を改めて示した。
日経の侵害概要
日本経済新聞社(日経)の発表によると、社員の業務用Google Workspace(企業向けのGmailやクラウドドライブ等)のアカウントが今年7月下旬から外部から不正にログインされていた。事象は8月上旬に米国のGoogleからの通知で発覚し、侵入者は1週間以上潜伏していたという。
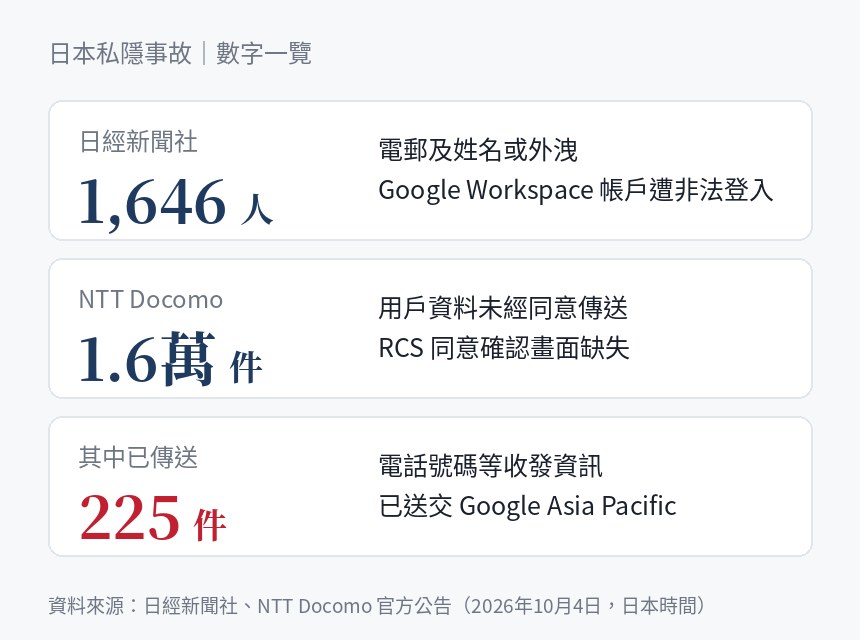
報道は、今回漏洩の可能性がある情報を1,646人分のメールアドレスと氏名と伝えている。二次被害の有無については現時点で確認されていない。侵入手法の詳細は公表されていない。
ドコモの未同意データ送信の経緯
NTTドコモの事案は店舗での手続きに起因する。携帯番号そのままで事業者を移転するMNP(携帯電話番号ポータビリティ)の新規契約で、9月17日から25日にかけて店舗で手続きした利用者の一部で、重要事項説明や同意確認の画面が店舗システムの不具合で表示されなかった。
このため、約1万6,000件の利用者データが同意なしにRCSで利用可能な状態になった。RCSはSMSの後継で、電話番号を使って写真や動画を送受信できる仕組みである。うち225件は実際に送受信が行われ、電話番号などのメタデータがGoogle Asia Pacificに送信されたとドコモは説明している。
ドコモは、メッセージ本文は暗号化されておりGoogle側で内容は閲覧できないと説明しているが、誰がいつ連絡したかといったメタデータは送信されたと認めている。ドコモは同種の同意手続きの不備で過去にも問題を起こしており、以前は約34万件の電話番号を同意なしにAmazonに送付した事例がある。
個人情報漏えいの影響と利用者が取るべき対策
両事件はいずれも企業側の検知や同意手続きの不備が原因である点が共通する。個人情報漏えいはメールアドレスや氏名、電話番号といった二次利用が容易な情報が対象になりやすい。
企業のIT管理者はログイン履歴や異常なアクセス通知を早急に確認することが必要だ。Google Workspaceを利用する組織では、多要素認証の有効化と管理者権限の確認を行うべきである。
一般利用者は、9月17日から25日にドコモ店舗で乗り換え手続きをした場合、ドコモからの個別連絡を10月4日以降に確認すること。加えて、不審なSMSや不審な電話には応答せず、必要ならば通信事業者に直接問い合わせることが勧められる。
企業に求められる対応
今回の事例は大手企業であっても外部通知に頼って侵害が判明する可能性を示した。個人情報漏えいを防ぐため、同意フローの設計見直しと定期的な第三者監査を実施する必要がある。
また、クラウドサービスを利用する際はデータの処理先とメタデータの取り扱いを契約で明確化することが重要である。利用者情報の国外送信に関する社内ルールも整備すべきである。
今回の発表は、企業と利用者の双方が基本的なセキュリティ対策を再確認する契機となるだろう。

