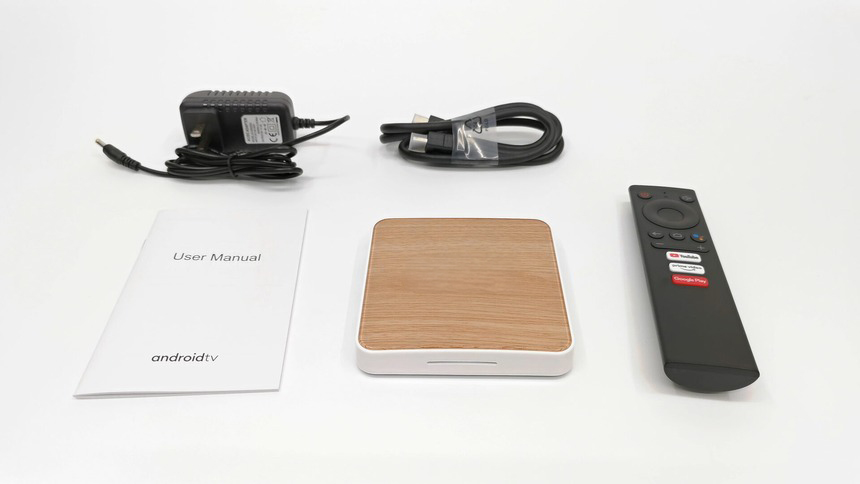
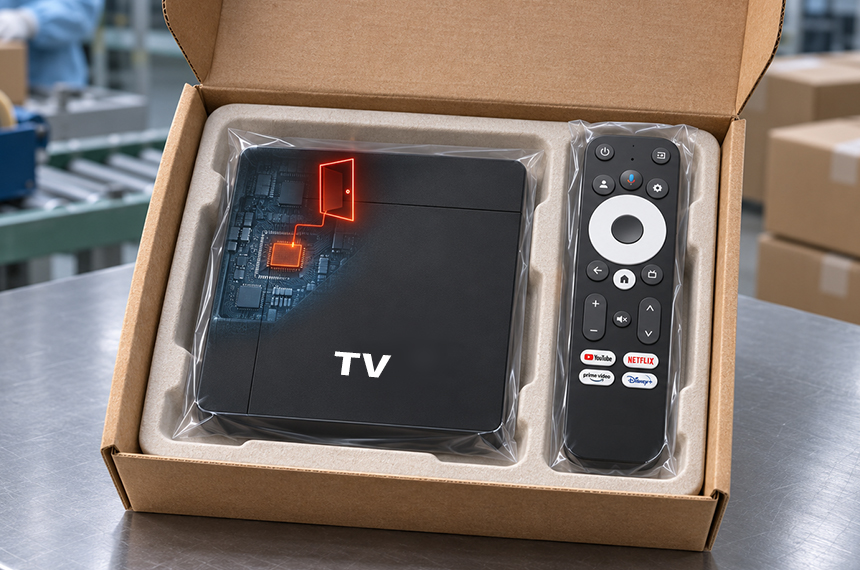
ทีมงานด้านภัยคุกคามของ Google เปิดเผยเมื่อวันที่ 2 พฤศจิกายน ว่าพบหลังบ้าน (backdoor) ในเครื่องรับสัญญาณทีวีแบบกล่อง (set-top box) ที่ทำให้แม้แต่ขณะที่กล่องกำลังเล่นวิดีโอ ปริมาณข้อมูลอินเทอร์เน็ตของบ้านอาจถูกส่งต่อให้บุคคลภายนอกได้อย่างลับๆ Google ร่วมกับสำนักงานตำรวจญี่ปุ่นและบริษัทความปลอดภัยไซเบอร์ต่างๆ รื้อถอนโครงสร้างควบคุมของเครือข่ายม็อบบอทชื่อ XCPE ซึ่งเกี่ยวข้องกับอุปกรณ์มากกว่า 1.3 ล้านเครื่อง โดยส่วนใหญ่เป็นกล่องทีวีที่รันระบบปฏิบัติการ Android ทาง Google ให้ความมั่นใจสูงว่าผู้ผลิตอุปกรณ์จากเซินเจิ้นชื่อ Videostrong ตั้งใจฝังและใช้งานหลังบ้านดังกล่าว รวมถึงขายสิทธิ์เข้าถึงอุปกรณ์ให้กับเครือข่ายอาชญากร
機頂盒開機,後門便可接收指令
โมดูลหลังบ้านถูกเขียนเข้าไปในเฟิร์มแวร์ตั้งแต่ก่อนออกจากโรงงาน และปรากฏในชื่อที่ต่างกันตามเวอร์ชัน เช่น x.cpe หรือ com.oemservice เมื่อผู้ใช้เชื่อมต่ออินเทอร์เน็ต โปรแกรมที่ทำงานด้วยสิทธิ์ระบบจะสามารถรับคำสั่งจากระยะไกลเพื่อสั่งติดตั้งแอปพลิเคชันในพื้นหลัง จับภาพหน้าจอ จำลองการกดปุ่ม นอกจากนี้ยังสามารถปิดการตรวจสอบแอปของ Google Play Protect ได้ด้วย แม้ผู้ใช้แกะกล่องมาแล้วใช้เพียงแอปพื้นฐานเพื่อดูทีวี อุปกรณ์ก็อาจถูกควบคุมจากระยะไกลอยู่แล้ว
家居寬頻被用作住宅代理
พันธมิตรที่ได้รับสิทธิ์เข้าถึงสามารถเปลี่ยนกล่องทีวีให้เป็นโหนดพร็อกซีของที่อยู่อาศัย ทำให้บุคคลภายนอกยืมที่อยู่ IP และแบนด์วิดท์ของผู้ใช้ไปใช้งาน สำหรับเว็บไซต์ภายนอก การจราจรเหล่านี้จะดูคล้ายมาจากผู้ใช้อินเทอร์เน็ตตามบ้านทั่วไป ยังมีโมดูลที่เปิดหน้าเว็บในพื้นหลังเพื่อสร้างการแสดงผลโฆษณาหรือการคลิกปลอม ทำให้ผู้ปฏิบัติการสามารถหาเงินได้ในขณะที่กล่องยังคงเล่นวิดีโอให้ผู้ใช้ดู
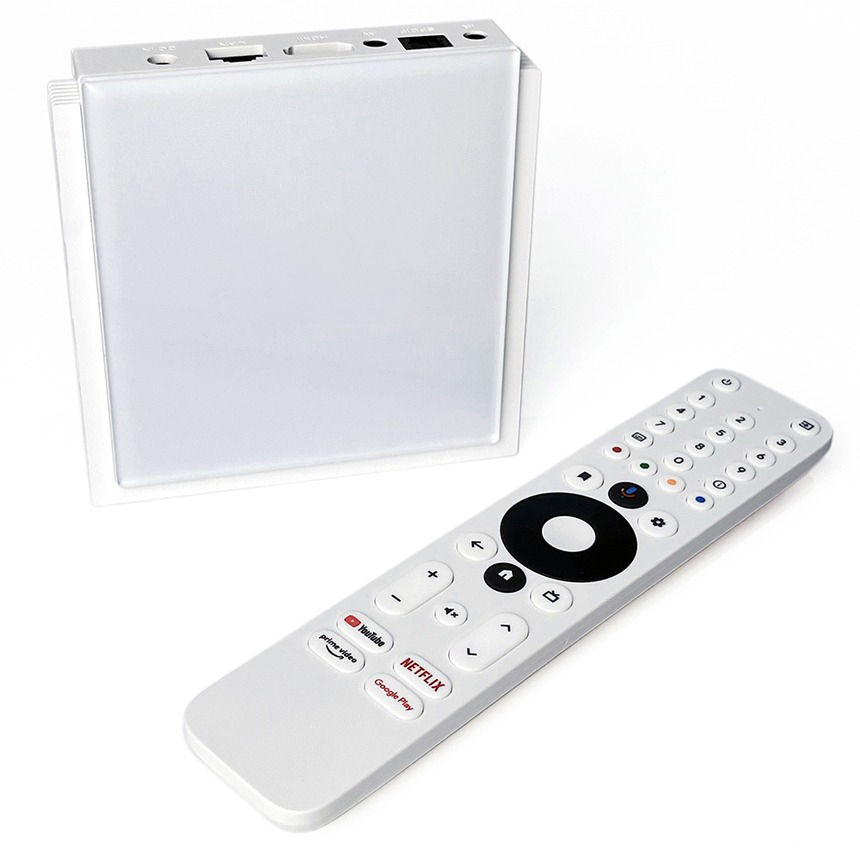
ระหว่างการสังเกตของ TrendAI ในช่วงมิถุนายน–ตุลาคม 2569 (ค.ศ. 2026) พบอุปกรณ์ที่ติดเชื้อมาจำนวน 1,472,554 เครื่อง ครอบคลุม 206 รุ่น และกระจายอยู่ในกว่า 170 ประเทศ แต่องค์กรที่ร่วมตรวจสอบมีช่วงเวลาสังเกตและขอบเขตแตกต่างกัน ดังนั้นการแถลงร่วมจึงใช้นิยามเป็น “มากกว่า 1.3 ล้านเครื่อง”
ปฏิบัติการทางกฎหมายยังได้ยึดโดเมนควบคุมที่เกี่ยวข้องกับมัลแวร์หลายตระกูลออกจากระบบ เนื่องจากมัลแวร์เหล่านี้มีช่องทางการแพร่กระจายอื่นๆ อยู่ด้วย Google ประเมินว่าการดำเนินการครั้งนี้อาจตัดการเข้าถึงของกลุ่มอาชญากรต่ออุปกรณ์ที่ติดเชื้อได้เพิ่มเติมไม่น้อยกว่า 10,000,000 เครื่อง
認證測試被繞過,重啟仍可裝回後門
Google ระบุว่า Videostrong ใช้วิธีการทำให้โค้ดอ่านยาก (code obfuscation) เพื่อหลบการทดสอบรับรอง ทำให้โค้ดที่เป็นอันตรายจะถูกโหลดหลังจากอุปกรณ์เริ่มทำงานครั้งแรก ทาง Google จึงยุติความร่วมมือและห้าม Videostrong รวมถึงบริษัทในเครือหรือที่เกี่ยวข้อง ผลิตและจำหน่ายอุปกรณ์ Android ที่ผ่านการรับรอง รวมถึงห้ามจัดหาโปรแกรมให้ผู้ผลิตที่ได้รับการรับรองรายอื่นๆ นอกจากนี้ Google ยังได้ปรับปรุงกระบวนการตรวจสอบเพื่อป้องกันเหตุการณ์ลักษณะนี้ในอนาคต
แม้โครงสร้างควบคุมจะถูกปิดใช้งาน อุปกรณ์ที่ขายออกไปแล้วก็อาจยังคงมีหลังบ้านหลงเหลือ Google อธิบายว่าแม้จะลบไฟล์ x.cpe ที่ติดตั้งไว้แล้ว แต่การรีสตาร์ทกล่องอาจทำให้ระบบติดตั้งกลับจากพาร์ติชันเฟิร์มแวร์ที่ชื่อ /oem/ ได้ จึงยังไม่มีหลักฐานชัดเจนว่าการคืนค่าเป็นค่าจากโรงงานจะสามารถกำจัดหลังบ้านได้ทั้งหมดหรือไม่
บริษัท Synthient แนะนำให้ผู้ใช้ตัดการเชื่อมต่อ Wi-Fi ของอุปกรณ์ที่น่าสงสัยหรือถอดสายเครือข่ายออกทันที อุปกรณ์ที่ยืนยันว่าติดเชื้อควรนำออกจากการใช้งานและเปลี่ยนใหม่ อุปกรณ์สมาร์ทโฮมอื่นๆ ควรแยกไปใช้อินเทอร์เน็ตคนละเครือข่ายกับคอมพิวเตอร์ที่เก็บข้อมูลสำคัญ