Close Menu
ZTYLEZMAN – 香港男性時尚雜誌ZTYLEZMAN – 香港男性時尚雜誌
  • ZCover
  • Interview
  • Style
    • Editorial
    • Fashion
    • Footwear
    • Grooming
  • Watches
    • Watches & Wonders
  • Auto
    • Drive
    • Racing
  • Gadgets
  • Sports
  • Lifestyle
    • Travel
    • Movies & TV
    • Design
    • Entertainment
    • Food-drink
      • 瑛味酒藏
    • Gaming
  • 繁體 (台灣)
    • 简体中文
    • 繁體 (香港)
    • English (US)
    • 한국어
    • Tailandés
Search
YouTube Facebook Instagram
  • Back to ZTYLEZ.COM
Facebook Instagram YouTube
ZTYLEZMAN – 香港男性時尚雜誌ZTYLEZMAN – 香港男性時尚雜誌
  • ZCover
  • Interview
  • Style
    • Editorial
    • Fashion
    • Footwear
    • Grooming
  • Watches
    • Watches & Wonders
  • Auto
    • Drive
    • Racing
  • Gadgets
  • Sports
  • Lifestyle
    • Travel
    • Movies & TV
    • Design
    • Entertainment
    • Food-drink
      • 瑛味酒藏
    • Gaming
  • 繁體 (台灣)
    • 简体中文
    • 繁體 (香港)
    • English (US)
    • 한국어
    • Tailandés
ZTYLEZMAN – 香港男性時尚雜誌ZTYLEZMAN – 香港男性時尚雜誌
Home»Gadgets»機頂盒後門影響逾130萬台,Google聯手瓦解XCPE網絡
Gadgets

機頂盒後門影響逾130萬台,Google聯手瓦解XCPE網絡

2026-11-03By Michael Choi
Facebook Twitter Pinterest LinkedIn Tumblr Email

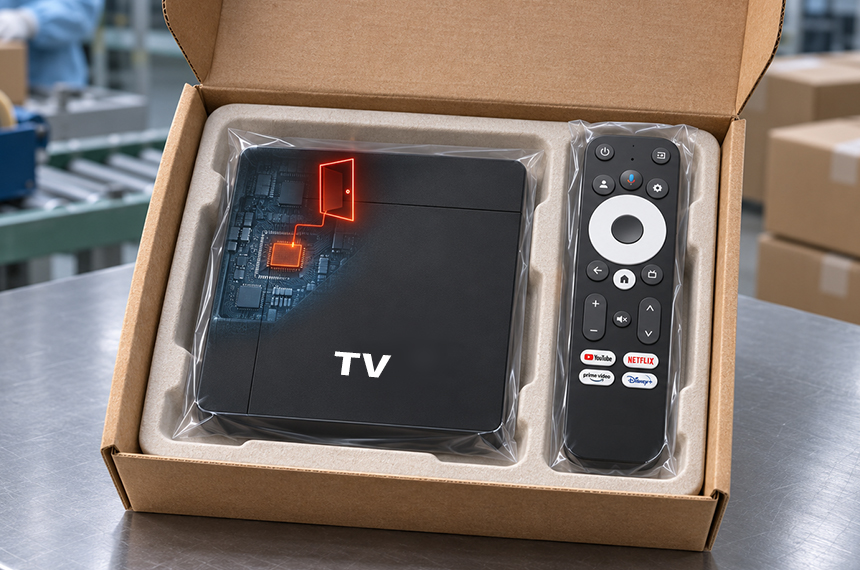
機頂盒後門可能讓家中寬頻在不知情下替他人轉送流量,Google威脅情報團隊於11月2日公布,他們已聯同日本警察廳與多家資安公司,瓦解名為XCPE的殭屍網絡控制設施,並指出受影響裝置以Android電視機頂盒為主。

機頂盒後門開機即能接收指令

Google報告指出,後門組件在出廠前已寫入韌體,常見於不同版本的目錄名稱如x.cpe或com.oemservice,裝置一旦接上網路便能憑系統權限接收指令。

這類後門能在背景安裝應用、擷取螢幕畫面、模擬按鍵操作,並且能停用Google Play Protect的應用驗證功能,即使用家僅用原生應用觀看影像,裝置仍可能被遙控。
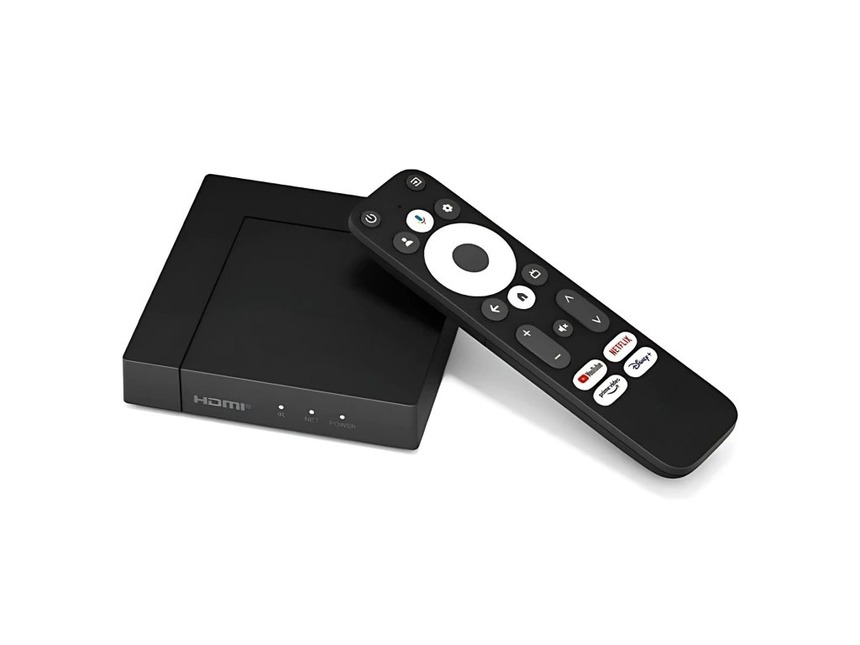
機頂盒示意圖,顯示連網裝置與電視畫面

家居寬頻被用作住宅代理

取得裝置存取權的犯罪合作夥伴,可將機頂盒轉為住宅代理節點,借用住戶的IP位址與頻寬向外連線,對外網站觀察到的流量看似來自一般住家。

另有模組會在背景開啟網頁,以製造虛假廣告曝光或點擊牟利,因此用家可能一邊看電視,一邊替營運者生產商業利益。
示意圖顯示家用網路作為代理節點的流量路徑

資安公司TrendAI在2026年6月至10月觀察期間,錄得1,472,554部受感染裝置,涵蓋約206個型號,分布於超過170個國家。多家機構合計採用的保守數字為逾130萬部。

這波行動同時打擊十多個惡意軟體家族所使用的控制網域,Google評估,相關行動可額外切斷犯罪集團對至少1,000萬部受感染裝置的存取。
資安事件示意圖,顯示全球分布資訊

Google指控Videostrong故意植入並改寫認證測試

Google表示,他們以高度信心判斷,深圳裝置製造商Videostrong故意在韌體中植入後門,並以程式碼混淆躲避認證測試,待裝置首次啟動後再載入惡意程式碼。

對此,Google已終止與Videostrong的合作,禁止該公司及其附屬或關聯公司製造與銷售認證Android裝置,或向其他認證廠商供應軟體,並調整審查程序。
示意圖顯示設備韌體分區與/oem/路徑

控制設施雖已被停用,但已出售的機頂盒可能仍留有後門,Google指出,即使刪除用戶空間的x.cpe程式,裝置重啟時仍會從韌體的/oem/分區重新安裝後門,是否透過恢復原廠設定能清除,仍無明確證據。

用家應斷網隔離敏感裝置,資安廠商建議步驟

資安公司Synthient建議,用家先斷開可疑裝置的Wi-Fi或拔掉網路線,並停用或更換已確認受感染的設備。

同時建議將家中其他智慧裝置置於獨立網路,與存有敏感資料的電腦分隔,並注意路由器韌體更新與管理密碼強度。
示意圖顯示用戶將受感染裝置與主網路分隔

總結來說,機頂盒後門事件凸顯出物聯網裝置供應鏈的風險,消費者與企業均應提高警覺,並依資安建議執行隔離與更換,以降低成為住宅代理節點的風險。
物聯網安全示意,強調韌體與供應鏈風險
Android電視機頂盒 Google威脅情報 TrendAI Videostrong XCPE 住宅代理流量 機頂盒安全 殭屍網絡 物聯網安全 韌體後門
Previous Article眼鏡聯名:MYKITA與RIMOWA推HERITAGE、VISOR新款
ADVERTISEMENT

男裝新浪潮:意大利與香港設計師時裝展銅鑼灣Fashion Walk開幕,SS2027首發

2026-09-16

藍牙喇叭評測:Kooduu Sensa Play 打造北歐居家氛圍

2026-06-29

Oris腕錶回歸經典與月相新作

2026-04-16
Facebook Instagram YouTube
  • ZTYLEZ.COM
  • Terms and Conditions
  • Privacy Policy
  • Contact Us
© 2026 ZTYLEZ.COM LIMITED

Type above and press Enter to search. Press Esc to cancel.