Close Menu
ZTYLEZMAN – 香港男性時尚雜誌ZTYLEZMAN – 香港男性時尚雜誌
  • ZCover
  • Interview
  • Style
    • Editorial
    • Fashion
    • Footwear
    • Grooming
  • Watches
    • Watches & Wonders
  • Auto
    • Drive
    • Racing
  • Gadgets
  • Sports
  • Lifestyle
    • Travel
    • Movies & TV
    • Design
    • Entertainment
    • Food-drink
      • Liguor Guide
    • Gaming
  • 한국어
    • 简体中文
    • 繁體 (香港)
    • English (US)
    • 繁體 (台灣)
    • Tailandés
Search
YouTube Facebook Instagram
  • Back to ZTYLEZ.COM
Facebook Instagram YouTube
ZTYLEZMAN – 香港男性時尚雜誌ZTYLEZMAN – 香港男性時尚雜誌
  • ZCover
  • Interview
  • Style
    • Editorial
    • Fashion
    • Footwear
    • Grooming
  • Watches
    • Watches & Wonders
  • Auto
    • Drive
    • Racing
  • Gadgets
  • Sports
  • Lifestyle
    • Travel
    • Movies & TV
    • Design
    • Entertainment
    • Food-drink
      • Liguor Guide
    • Gaming
  • 한국어
    • 简体中文
    • 繁體 (香港)
    • English (US)
    • 繁體 (台灣)
    • Tailandés
ZTYLEZMAN – 香港男性時尚雜誌ZTYLEZMAN – 香港男性時尚雜誌
Home»Gadgets»셋톱박스 해킹, 구글·日경찰 130만대 차단
Gadgets

셋톱박스 해킹, 구글·日경찰 130만대 차단

2026-11-03By Michael Choi
Facebook Twitter Pinterest LinkedIn Tumblr Email

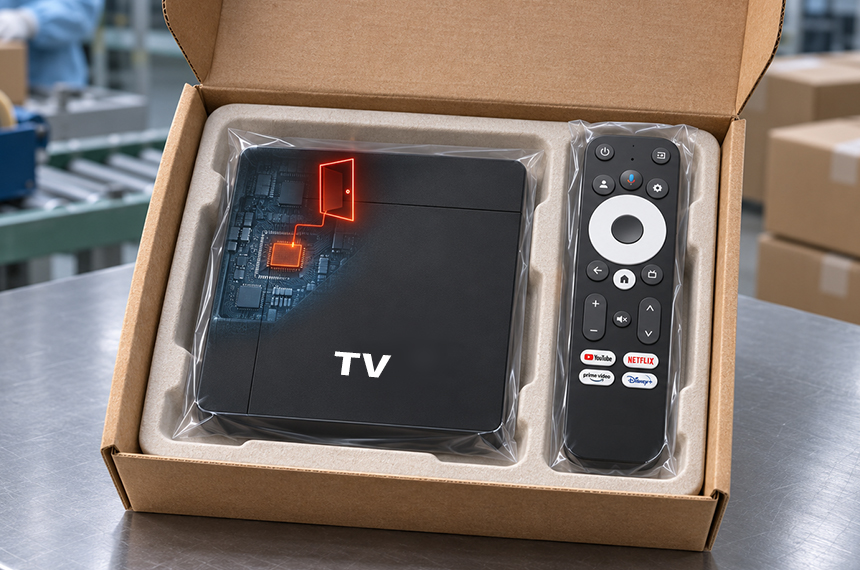
셋톱박스 해킹 사건에서 구글 위협정보팀은 11월 2일, 일본 경찰청 및 다수 보안업체와 공동으로 ‘XCPE’ 봇넷의 통제 설비를 무력화했다고 발표했다. 이 작전은 주로 안드로이드 기반의 TV용 셋톱박스에 심어진 후문(backdoor)을 겨냥한 것이다.

셋톱박스 해킹: 전원만 켜도 원격 명령 수신
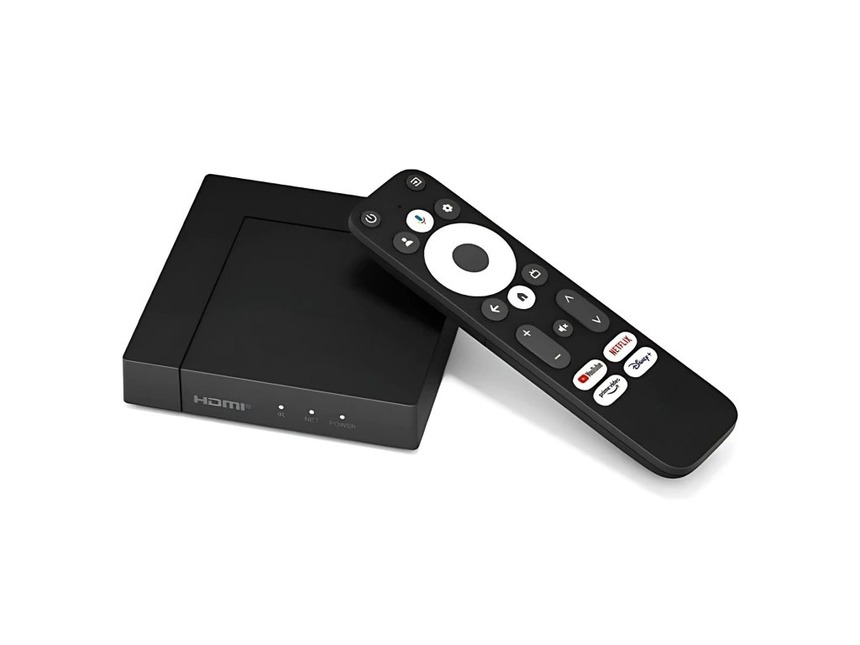
XCPE 봇넷에 연루된 안드로이드 셋톱박스 장면

구글에 따르면 문제의 후문 구성요소는 출고 전 펌웨어에 사전 삽입돼 있었고, 일부 버전에서는 x.cpe 또는 com.oemservice라는 이름으로 나타났다. 장치가 네트워크에 연결되면 시스템 권한으로 원격 명령을 받아 앱 설치와 화면 캡처, 가상 버튼 입력을 수행할 수 있다.

가정용 인터넷이 제3자 트래픽 출처로 악용

이후 액세스 권한을 확보한 범죄 협력자는 셋톱박스를 ‘주거용 대리 노드’로 전환해 제3자가 사용자 가정의 IP와 대역폭을 빌려 쓰도록 했다. 외부 서비스에는 해당 트래픽이 일반 가정에서 온 것처럼 보인다.
셋톱박스가 백그라운드에서 광고 페이지를 여는 예시 화면

또 다른 모듈은 백그라운드에서 웹페이지를 열어 허위 광고 노출이나 클릭을 유발했다. 결과적으로 사용자는 영상을 시청하는 동안에도 자신의 네트워크가 범죄 수익 창출에 이용될 수 있다.

구글과 공조한 조사 결과, 이 봇넷은 XCPE로 명명됐으며 악성 인프라가 폐쇄되기 전까지 전 세계에 걸쳐 대규모로 작동했다.
세계 분포를 보여주는 XCPE 감염 장치 지도 예시

보안업체 TrendAI의 관찰에서 2026년 6월부터 10월 사이 1,472,554대의 감염 장치가 확인됐다. 이 숫자는 관측 기간과 범위가 기관별로 달라 구글 등은 통합 수치로 130만대 이상이라고 발표했다.

감염 장치는 206개 모델에 걸쳐 나타났고, 분포 국가는 170개국 이상에 이르렀다. 피해 장치의 상당수는 안드로이드 TV 기반 셋톱박스였다.

제조사 의도적 후문 의혹과 구글의 제재

구글은 높은 신뢰도로, 심천(선전) 소재 장비 제조사 Videostrong가 후문을 고의로 심고 이를 운영했다고 판단했다. 구글은 해당 장비 접근 권한을 범죄 파트너들에게 판매한 정황도 있다고 밝혔다.
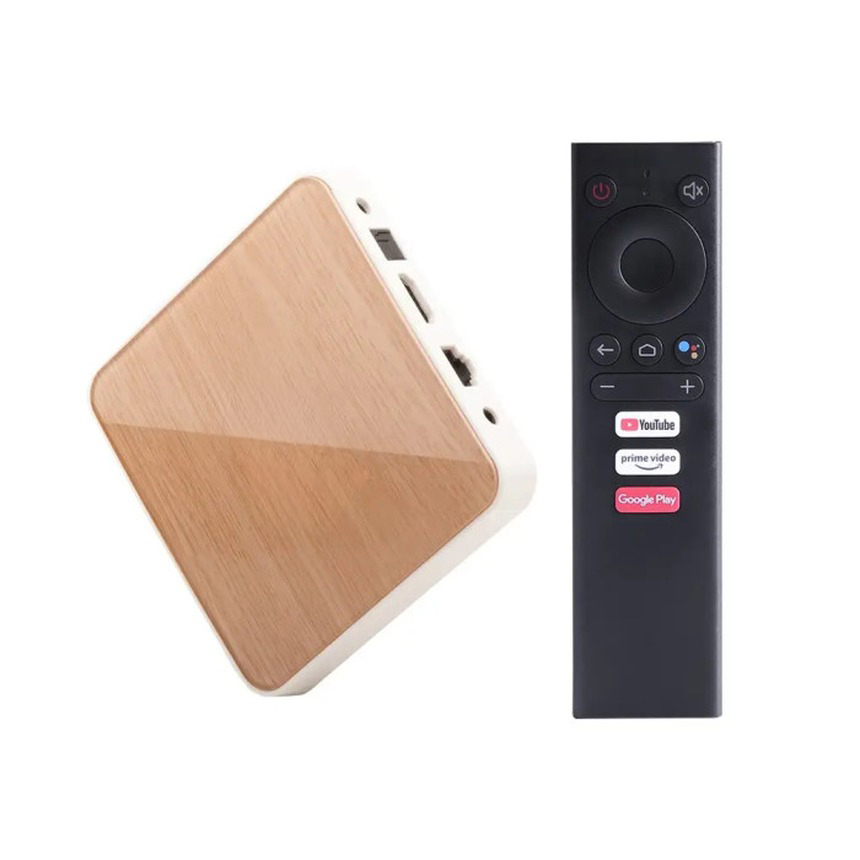
Videostrong 장비 내부 펌웨어 예시 화면

구글은 검사 절차를 우회하기 위해 코드 난독화를 사용했고, 기기가 최초 부팅된 뒤에야 악성 코드를 로드했다고 설명했다. 이에 따라 구글은 Videostrong 및 향후 계열사에 대해 인증 Android 기기 제조와 판매, 인증업체에 대한 소프트웨어 공급을 금지했다.

재설정으로도 제거되지 않을 가능성

통제 인프라가 차단된 이후에도 이미 판매된 장치에는 후문이 남아 있을 수 있다. 구글은 x.cpe 같은 파일을 삭제해도 재부팅 시 펌웨어의 /oem/ 분할영역에서 해당 구성요소가 재설치되는 것을 확인했다고 밝혔다.
셋톱박스 펌웨어 파티션 구조를 설명하는 다이어그램 예시

현재 공인된 방법으로 초기화가 후문을 완전히 제거하는지 확증된 증거는 없다. 사용자는 제조사와 보안업체의 지침을 따를 필요가 있다.

전문가 권고와 사용자 대응 요령

보안업체 Synthient는 의심 장치의 경우 우선 Wi-Fi를 분리하거나 이더넷 케이블을 뽑을 것을 권했다. 감염이 확인된 장비는 사용 중지 및 교체가 권장된다.
사용자 네트워크 분리 및 장치 교체 권고를 설명하는 이미지

또한 민감한 자료가 있는 컴퓨터와 가정의 스마트 기기는 별도 네트워크로 분리해 운영할 것을 권장했다. 셋톱박스 해킹 위험은 지속적이므로, 제조사 펌웨어 업데이트와 보안 공지를 수시로 확인해야 한다.

구글은 이번 조치로 XCPE와 연계된 수십 개 악성 소프트웨어 계열이 사용하는 제어 도메인을 차단했고, 추가로 약 1,000만대 이상의 감염 장치에 대한 범죄 조직의 접근을 끊을 수 있을 것으로 추정한다고 밝혔다.

Synthient TrendAI Videostrong XCPE 구글 보안 봇넷 사이버보안 셋톱박스 안드로이드TV 일본경찰청
Previous Article트리튬 열쇠고리 NoxTi Tri, 3방향 미광 키체인
ADVERTISEMENT

남성복전시, 홍콩 Fashion Walk서 개막

2026-09-16

센사 플레이 리뷰: 북유럽 감성 스피커

2026-06-29

오리스 스타, 복고와 문페의 조우

2026-04-16
Facebook Instagram YouTube
  • ZTYLEZ.COM
  • Terms and Conditions
  • Privacy Policy
  • Contact Us
© 2026 ZTYLEZ.COM LIMITED

Type above and press Enter to search. Press Esc to cancel.