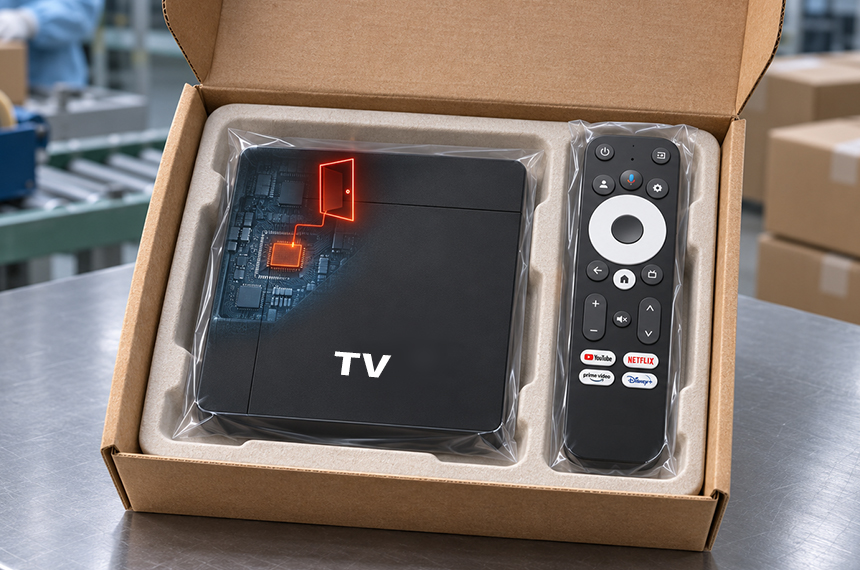
机顶盒后门正在大规模扩散,谷歌威胁情报团队在11月2日公布行动成果,称已与日本警察厅及多家网络安全公司联手,瓦解名为XCPE的僵尸网络控制设施。
机顶盒后门开机即接收指令
谷歌表示,后门组件在出厂前已被写入设备固件,常见进程名为x.cpe或com.oemservice。程序获得系统权限后,可在后台接收远程指令,安装应用、截屏、模拟按键并停用应用验证功能。
家宽被用作住宅代理,流量伪装成住户
机顶盒后门可将设备变成住宅代理节点,第三方借用受害者的IP和带宽上网。外部网站看到的访问流量,会被误认为来自普通住户,从而隐藏真实来源。
报告还指出,部分模块会在后台打开网页以制造虚假广告曝光或点击,机顶盒一边播放影片,一边为运营者牟利。即使用户仅用原生应用看电视,设备也可能已被远程控制。
TrendAI在2026年6月至10月的观测中,记录了1,472,554部受感染设备,涵盖206个型号,分布于超过170个国家。参与机构统计口径不同,联合公布采用“逾130万部”的保守数字。
谷歌方面表示,相关行动已打击多个恶意软件家族使用的控制域名。考虑到这些软件还有其他传播途径,谷歌估计,此次行动或可额外切断犯罪集团对至少1,000万部受感染设备的访问。
认证与固件机制被绕过,重启仍会恢复后门
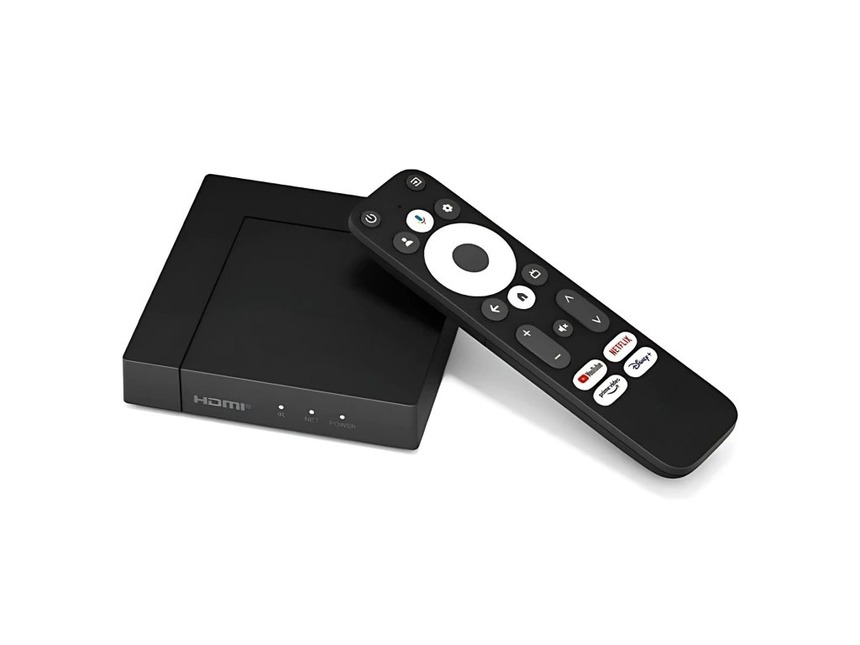
谷歌高度自信地判断,深圳设备制造商Videostrong故意植入并运营此后门,并向犯罪合作伙伴出售设备访问权限。谷歌已终止与Videostrong的合作,并禁止其相关公司制造或销售认证Android设备。
报告称,Videostrong通过代码混淆绕过认证测试,首次启动后再加载恶意代码。即便删除运行中的x.cpe进程,设备重启时仍可能从固件的/oem分区重新安装后门,是否恢复出厂设置能清除后门,目前尚无确凿证据。
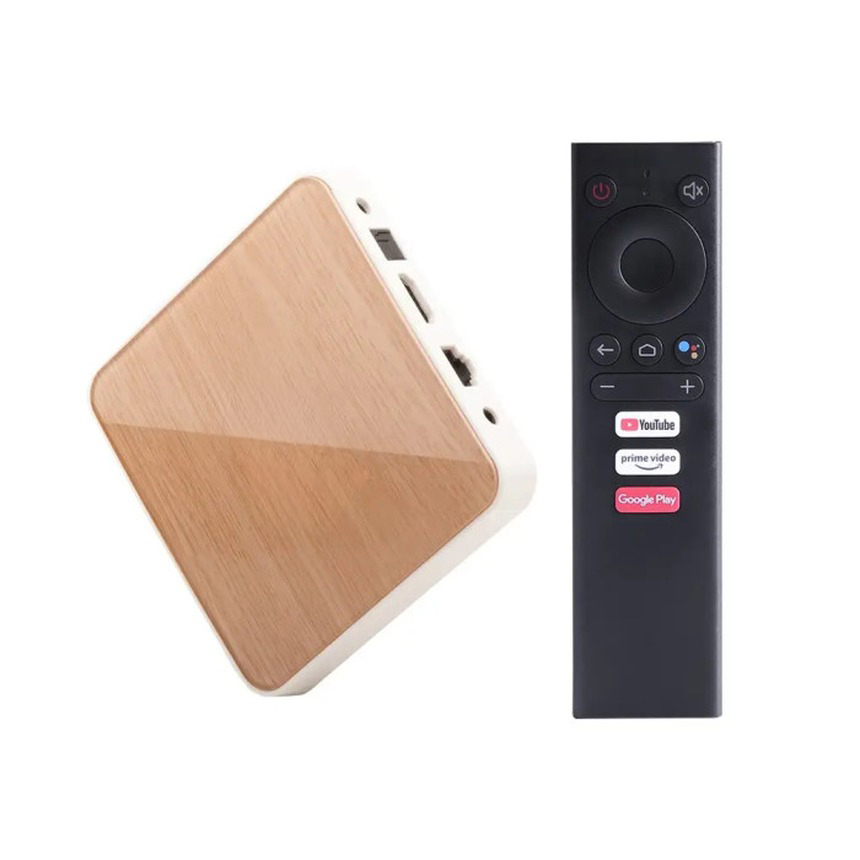
应急建议与风险隔离措施
Synthient建议用户首先断开可疑设备的Wi-Fi或拔掉网线,已确认感染的设备应立即停用并更换。专家还建议将家庭其他智能设备放在独立网络,与存有敏感资料的电脑隔离。
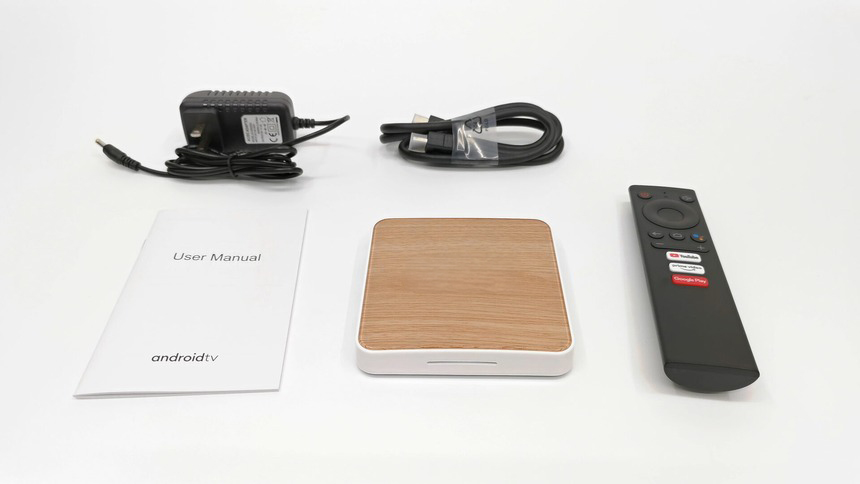
安全厂商建议,购买机顶盒时优先选择有信誉的品牌,并关注厂商的固件更新与安全声明。若非必要,请勿将机顶盒与办公或金融设备共用同一局域网。