Close Menu
ZTYLEZMAN – 남성 패션 트렌드, 고급 자동차 및 시계, 전자제품 및 금융정보 사이트ZTYLEZMAN – 남성 패션 트렌드, 고급 자동차 및 시계, 전자제품 및 금융정보 사이트
  • Auto
    • Drive
    • Racing
  • Highlight
  • Interview
  • Lifestyle
    • Travel
    • Movies & TV
    • Design
    • Entertainment
    • Food-drink
      • Liguor Guide
    • Gaming
  • Gadgets
  • Sports
  • Style
    • Editorial
    • Fashion
    • Footwear
    • Grooming
  • Watches
    • Watches & Wonders
  • ZCover
  • 한국어
    • 简体中文
    • 繁體 (香港)
    • English (US)
    • 日本語
    • 繁體 (台灣)
    • Tailandés
Search
YouTube Facebook Instagram
  • Back to ZTYLEZ.COM
Facebook Instagram YouTube
ZTYLEZMAN – 남성 패션 트렌드, 고급 자동차 및 시계, 전자제품 및 금융정보 사이트ZTYLEZMAN – 남성 패션 트렌드, 고급 자동차 및 시계, 전자제품 및 금융정보 사이트
  • Auto
    • Drive
    • Racing
  • Highlight
  • Interview
  • Lifestyle
    • Travel
    • Movies & TV
    • Design
    • Entertainment
    • Food-drink
      • Liguor Guide
    • Gaming
  • Gadgets
  • Sports
  • Style
    • Editorial
    • Fashion
    • Footwear
    • Grooming
  • Watches
    • Watches & Wonders
  • ZCover
  • 한국어
    • 简体中文
    • 繁體 (香港)
    • English (US)
    • 日本語
    • 繁體 (台灣)
    • Tailandés
ZTYLEZMAN – 남성 패션 트렌드, 고급 자동차 및 시계, 전자제품 및 금융정보 사이트ZTYLEZMAN – 남성 패션 트렌드, 고급 자동차 및 시계, 전자제품 및 금융정보 사이트
Home»Gadgets»개인정보 유출, 日經·NTT 도코모 동시 공개
Gadgets

개인정보 유출, 日經·NTT 도코모 동시 공개

2026-10-05By Michael Choi
Facebook Twitter Pinterest LinkedIn Tumblr Email
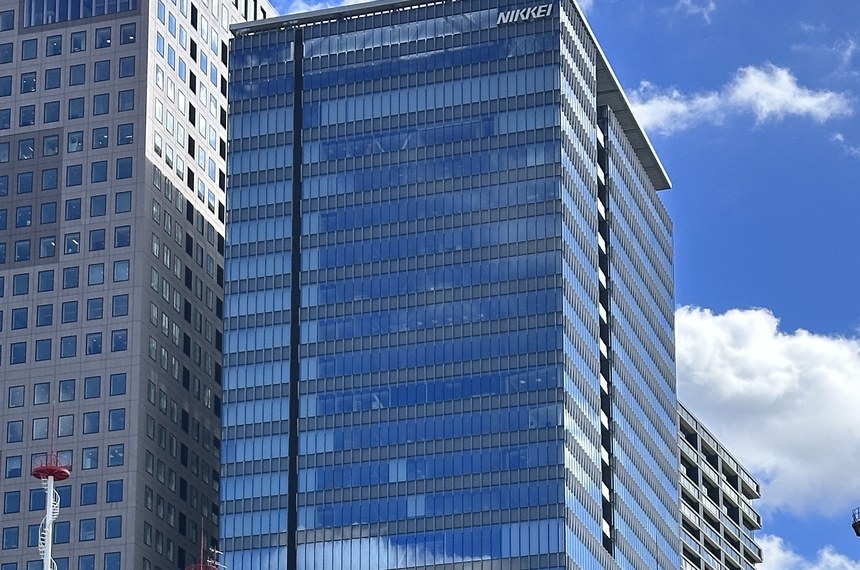
日經新聞社東京總部大樓,玻璃幕牆上可見 NIKKEI 標誌
日經新聞社東京大手町總部(圖片:Akonnchiroll/Wikimedia Commons,CC BY-SA 4.0)

개인정보 유출이 일본의 대표 매체와 통신사에서 동시에 공개됐다. 이번 사고는 기업용 클라우드 계정과 이동통신사 대면 가입 절차의 오류가 겹치며 발생했다.

일본경제신문(닛케이)에 따르면, 회사 직원용 Google Workspace 계정이 올해 7월 하순부터 외부 불법 로그인에 노출됐다. 닛케이는 이 침해가 1646명의 이메일 주소와 이름 정보를 대상으로 한 것으로 파악된다고 보도했다.

닛케이는 구글로부터 통지를 받아 8월 상순에야 침해 사실을 인지했다고 전했다. 회사는 해당 침해가 일주일 이상 잠복했을 가능성이 있다고 밝혔다. 현재까지 2차 피해 발생 여부와 구체적 침해 기법은 공개되지 않았다.

개인정보 유출: 닛케이(Google Workspace) 침해 요약

닛케이 사례는 대형 기관도 외부 서비스 사업자 통지로만 침해를 인지할 수 있음을 보여준다. 특히 기업용 이메일과 클라우드 문서 접근권이 침해되면 내부 커뮤니케이션 노출 위험이 커진다.

전문가들은 Google Workspace를 사용하는 기업에 대해 로그인 이상 징후와 다중 인증 설정 여부를 즉시 점검할 것을 권고했다. 기업 계정의 보안 로그 확인과 비정상 로그인 차단 조치가 중요하다.

개인정보 유출: NTT 도코모 매장 가입 절차 오류

NTT 도코모는 같은 날 별도의 개인정보 사고를 공지했다. 9월 17일부터 25일까지 매장에서 번호이동(MNP)으로 신규 가입 또는 이동 가입을 한 고객의 가입 화면에 필수 동의 항목이 정상 표시되지 않는 시스템 오류가 발생했다.

이로 인해 약 1만6천건의 사용자 데이터가 동의 없이 RCS(차세대 문자 서비스) 상태로 처리 가능해졌다. RCS는 SMS의 후속 규격으로 사진과 동영상 전송을 지원한다.
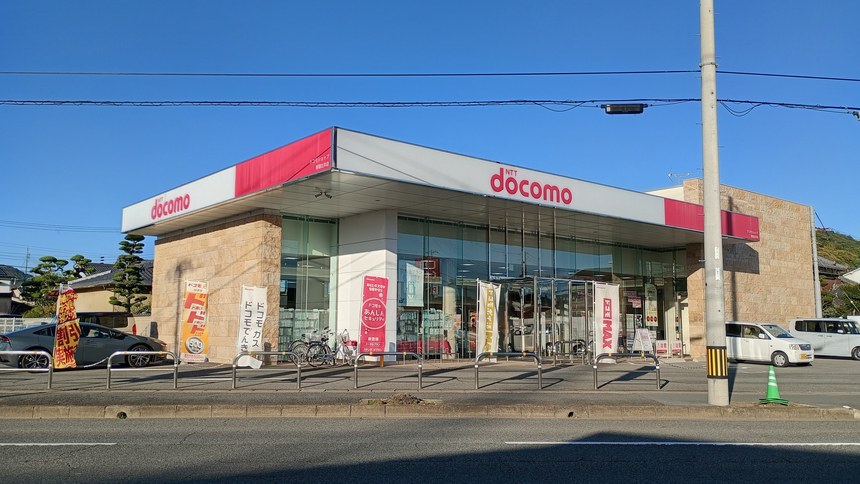
개인정보 유출 관련 NTT 도코모 매장 외관
NTT 도코모 매장 외관, 빨간색 NTT docomo 로고가 보인다 (사진: Chacmool/Wikimedia Commons, CC BY-SA 4.0)

도코모는 메시지 본문은 암호화되어 구글이 내용을 볼 수 없다고 설명했다. 다만 누가 누구에게 언제 연락했는지를 나타내는 메타데이터는 Google Asia Pacific으로 전송됐다고 밝혔다. 실제로 225건의 메시지가 주고받아졌고, 그때의 전화번호 등 정보가 전달됐다.

도코모는 이번 사고가 동의 절차 화면 불출력에서 비롯됐다고 밝혔으며, 과거에도 유사하게 34만 건의 전화번호를 아마존(Amazon)에 동의 없이 전송한 사례가 있었다고 덧붙였다.

한국 사용자와 기업에 주는 시사점

이번 사건은 개인정보 유출 위험이 대형 기관과 글로벌 서비스 연계에서 어떻게 증폭되는지를 보여준다. 한국 기업과 사용자도 동일한 구조적 취약성에 노출될 수 있다.

개인 이용자는 통신사 가입 시 화면에 동의 항목이 정상적으로 표시되는지 확인해야 한다. 기업은 클라우드 서비스 사용 시 관리자 로그와 비정상 로그인 알림, 그리고 이중 인증(2단계 인증) 활성화를 반드시 점검해야 한다.

기업 보안책임자(CISO)들은 외부 사업자 통지에만 의존하지 말고 자체 모니터링 체계를 강화해야 한다. 또한 RCS와 같은 타사 처리 구조가 개인정보의 메타데이터를 어떻게 처리하는지 계약과 기술적 검토를 통해 명확히 해야 한다.
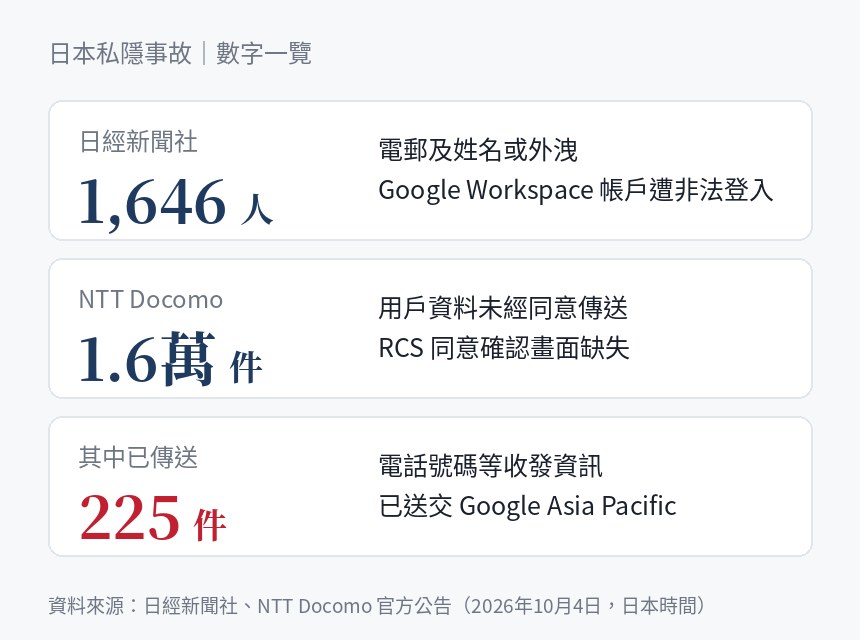
日經 1646명, 도코모 1만6천건 개인정보 유출 숫자표
일본 개인정보 사고 주요 수치 요약: 닛케이 약 1646명, 도코모 약 1만6천건, 이 중 225건은 구글에 전송됨

닛케이와 도코모가 공개한 사고는 서로 다른 원인에서 출발했지만 공통적으로 개인정보 유출의 위험과, 서비스 사업자와의 데이터 연동에서 발생하는 추가 노출 가능성을 확인시켜준다.

한국의 기업과 개인도 이번 사례를 계기로 계정 보안 설정과 가입 동의 화면을 점검하길 권한다. 특히 클라우드 계정의 로그인 알림과 다중 인증, 통신사 가입 절차의 동의 확인은 즉시 시행 가능한 기본 조치다.

Google IT NTT 도코모 RCS Workspace 개인정보 데이터 유출 메타데이터 처리 보안 아마존 이중 인증 일본경제신문 통신사
Previous Article홍콩 축구, FIFA 챌린지컵 초대 우승
Next Article 전자종이 패션, ANREALAGE E Ink 드레스 공개

Related Posts

Gemini App 10 億

제미니 앱 10억 돌파, 구글의 만능 진입 전략

2026-08-15 Gadgets

픽셀 11 발표일 확정, 8월12일 뉴욕 공개

2026-07-16 Gadgets
ADVERTISEMENT

남성복전시, 홍콩 Fashion Walk서 개막

2026-09-16

센사 플레이 리뷰: 북유럽 감성 스피커

2026-06-29

오리스 스타, 복고와 문페의 조우

2026-04-16
Facebook Instagram YouTube
  • ZTYLEZ.COM
  • Terms and Conditions
  • Privacy Policy
  • Contact Us
© 2026 ZTYLEZ.COM LIMITED

Type above and press Enter to search. Press Esc to cancel.