個資外洩再成警訊,日本最大財經媒體日經新聞社與最大電信業者 NTT Docomo 在10月4日同日公布隱私事故,前者疑遭外部登入,後者則因門市系統錯誤在未經同意下將用戶資料傳送給第三方服務。
日經指出,其員工使用的 Google Workspace(企業版 Gmail 與雲端硬碟等)帳戶在今年7月下旬開始出現外部非法登入行為,直到8月上旬經美國 Google 通知後才發現,顯示入侵者可能已潛伏超過一週。
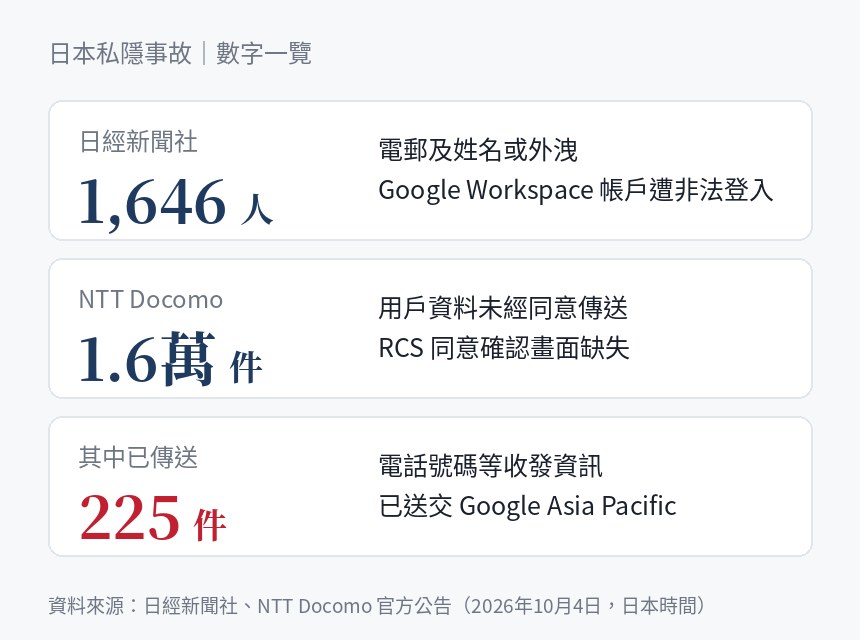
日經目前懷疑可能外洩 1646人之電郵地址與姓名,尚未確認是否造成後續濫用或二次受害,官方也尚未公開入侵的技術手法。
個資外洩事件重點回顧
Docomo 的事件發生在9月17日至25日,期間透過門市辦理行動門號轉台(MNP)新簽約的用戶,由於門市系統顯示錯誤,應顯示的重要事項與資料同意確認畫面未成功出現。
因此約有 1.6萬件用戶資料在未經同意下被標記為可用於 RCS(Rich Communication Services,簡單說是 SMS 的後繼服務,可用電話號碼收發相片與影片)的狀態,當中已有 225件出現實際收發行為,電話號碼等 metadata 已傳送給 Google Asia Pacific。
Docomo 強調,RCS 訊息內容採加密處理,第三方無法直接閱讀訊息內容,但通訊的發送者、接收者與時間等 metadata 已會由 Google 處理,等於使用 RCS 就必須讓 Google 協助轉發或處理通訊記錄。
值得注意的是,Docomo 並非首次發生同類問題,先前也曾在未經用戶同意下,將 34萬筆用戶電話號碼交由 Amazon 處理,當時同樣是同意程序出現漏洞。
台灣企業與使用者應注意的四項防護
本次事件對台灣企業與個人都具有警示意義,首先要確認企業用的 Google Workspace 是否啟用登入異常通知與多重驗證,並檢查是否有未授權的第三方存取權限。
第二,針對電信業者採用 RCS 等新式通訊服務的情況,企業在導入前應詳細評估 metadata 的處理方式與第三方委外風險,並在用戶同意程序上增設多一步確認,以避免類似 Docomo 的系統顯示錯誤導致未經同意的資料傳輸。
第三,個人用戶應留意帳號安全,定期檢查登入記錄、啟用多重驗證,以及警覺可疑登入或授權提示,遇到疑似異常應立即聯絡帳號服務商或企業資安窗口。
最後,監管與企業內部稽核也需加強,資安事件偵測不應完全依賴雲端服務供應商的通報,企業自有的監控、告警與應變機制同樣重要。
對台灣讀者而言,日經事件亦提醒各單位不要只依賴單一雲端供應商的通報機制,當大型機構也要靠 Google 通知才能發現異常登入時,代表基礎的監控與多重認證制度仍有加強空間。
若近期曾使用 Google Workspace 或在門市辦理門號轉台,建議檢查相關帳號的登入紀錄、授權應用,並啟用多重驗證與異常通知,以降低個資外洩風險。